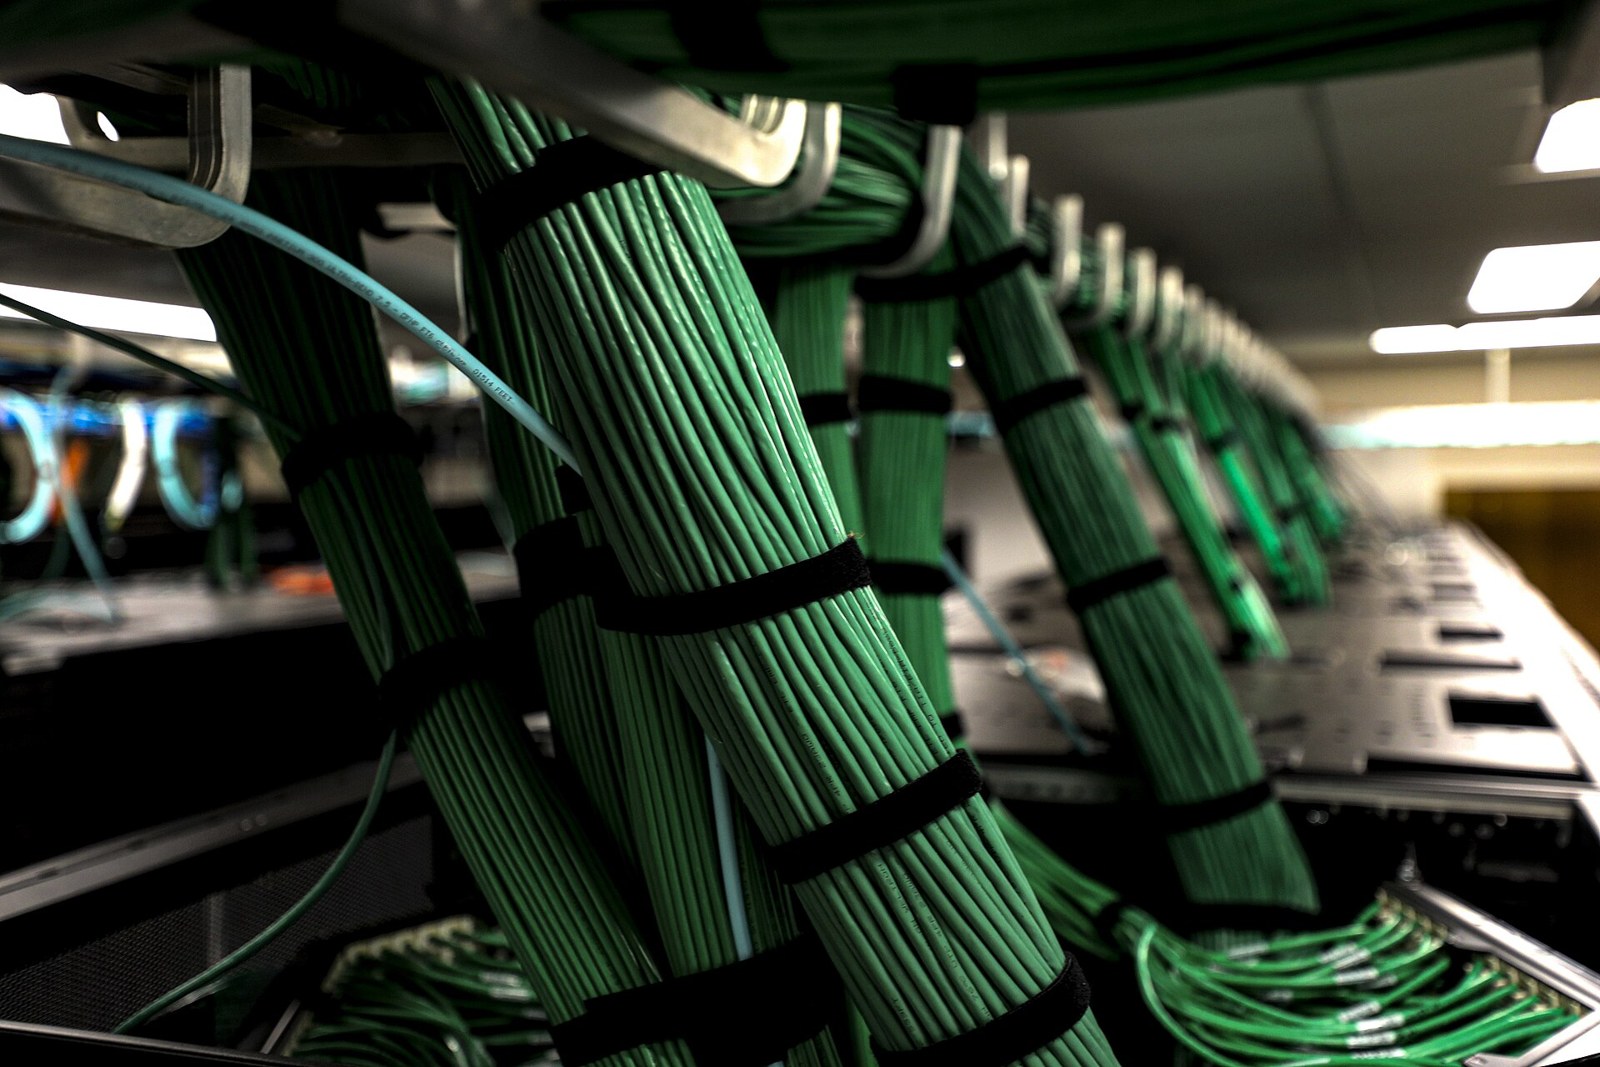
Usage illustratif : Connexions de câblage de serveurs informatiques représentant l'infrastructure de cybersécurité. Photo prise le 7 octobre 2019. © Army Staff Sgt. Brendan Stephens · Public Domain (US Government)
Pirates russes et nord-coréens : de nouvelles tactiques inquiètent
RedFlick, la nouvelle arme des pirates russes
Microsoft a levé le voile sur une tactique inédite employée par des cybercriminels russes. Baptisée RedFlick, cette méthode permet d'infecter un ordinateur Windows en quelques clics, selon les informations révélées par le géant américain début octobre.
Derrière cette technique se cache Star Blizzard, un groupe de pirates lié aux services de renseignements russes. Depuis le début de l'année, ce gang a piraté plus de 100 organisations dans le monde, rapporte 01net. La stratégie repose sur une approche simplifiée qui rend l'infection particulièrement rapide et difficile à détecter.
Les Nord-Coréens cachent leurs traces dans la blockchain
De leur côté, des pirates nord-coréens ont mis au point une technique tout aussi ingénieuse. Des chercheurs ont découvert qu'ils exploitent le réseau Ethereum pour dissimuler leurs cyberattaques. Leur méthode : glisser l'adresse du serveur de leur logiciel malveillant directement dans des transferts de cryptomonnaies.
Cette approche leur permet de communiquer avec leurs programmes malveillants en passant sous le radar des systèmes de surveillance classiques. En utilisant la blockchain Ethereum, qui gère des millions de transactions quotidiennes, les cybercriminels noient leurs instructions malveillantes dans un océan de données légitimes.
Une menace qui ne connaît pas de frontières
Ces nouvelles tactiques illustrent la sophistication croissante des cybermenaces parrainées par des États. Les pirates russes et nord-coréens ne ciblent pas seulement l'Europe ou l'Amérique : leurs attaques touchent des organisations partout dans le monde, y compris sur le continent africain.
Les infrastructures numériques africaines, en pleine expansion avec la digitalisation des services publics, des banques et des télécommunications, constituent des cibles potentielles. Les entreprises sénégalaises et ouest-africaines qui gèrent des données sensibles ou des transactions financières doivent redoubler de vigilance.
Ce qu'il faut retenir
L'intensification des cyberattaques étatiques exige une vigilance accrue de toutes les organisations, quelle que soit leur taille. Face à des groupes disposant de ressources importantes et de techniques en constante évolution, la cybersécurité ne peut plus être considérée comme une option.
Pour les entreprises africaines, cela signifie investir dans la formation des équipes, mettre à jour régulièrement les systèmes de sécurité et surveiller les activités suspectes sur leurs réseaux. La collaboration avec des experts en cybersécurité et le partage d'informations sur les menaces émergentes deviennent essentiels pour anticiper ces attaques qui ne connaissent ni frontières ni limites techniques.